Switch language: EN|RU

Wednesday, August 26, 2020

Свежий Gartner Hype Cycle и информационная безопасность


Неделю назад уважаемое агентство Gartner опубликовало свежий обзор «The Gartner Hype Cycle for Emerging Technologies 2020». Исследование касается новых технологий (ИТ и не только) в общем, и в сети уже появилось немалое количество переводов на русский. В заметке я хочу поделиться своими мыслями, как публикация касается темы нашей с вами информационной безопасности. Ожидаемо, темы удаленки и COVID-19 нашли свое отражение в прогнозах аналитиков, но не ими едиными. Обо всем – по порядку.

Напомню, что Garter примерно раз в год выпускает свое видение по поводу актуальности, перспективности и продуктивности применения так называемых «прорывных технологий» в виде графика, который называется «Hype Cycle». Они разложены по 5-ти стадиям «хайпа о них» (триггер инновации, пик завышенных ожиданий, разрушение иллюзий, область просветления, плато продуктивности) и степени ожидания от них, а также времени прихода в нашу жизнь.

Собственно, сам Hype Cycle 2020 выглядит следующим образом:

Прямо из картинки можно сделать несколько занятных выводов.

Во-первых, развитие менее чем в 2-х годичной перспективе «Паспорта здоровья» и «Технологий социального дистанцирования». И это уже происходит, подтвердить, что вы «не заразный» с помощью приложений можно уже в Китае, Индии, Австралии, ОАЭ. А по поводу дистанции - буквально сегодня в FB видел рекламу сервиса по поиску коворкингов с соблюдением «режима»:

В эту же группу трендов можно отнести развитие в перспективе 2-5 лет BYOI («Принеси свою собственную идентичность»), а в 5-10 лет - «Подтвержденное происхождение», «Дифференциальная приватность» и «Цифровые двойники». Вызовы в контексте кибербезопасности здесь очевидны и аналогичны таковым в отношении цифровых паспортов, биометрии и т.п. Это – разного рода дипфейки, взломы, шантаж, мошенничество. Далеко не всегда текущие средства защиты способны противостоять такого рода угрозам, ждем появления новых (вроде «Подтверждение происхождения» и других). Кроме того, достаточно одного-двух «темных» случаев, чтобы отбросить степень доверия к технологии далеко назад, особенно, когда речь идет о здоровье или ограничении свобод. Поэтому, как мне кажется, разрушение иллюзий мы здесь еще увидим. Живя в мире постоянных утечек и фейков, уже трудно доверять кому-либо в принципе – тут я соглашусь с Gartner. Поэтому каждый будет стараться составить свой собственный «рейтинг доверия» (при этом, доверяя не источнику, а алгоритму), используя при этом базы с механизмами «избирательной приватности».

Во-вторых, не отпускает тема искусственного интеллекта и всего, что с ней связано. В 2-5 лет уложатся «Генеративный, состязательный и композитный ИИ», а в 5-10 лет - «Дизайн с помощью ИИ», «Двустороннее взаимодействие машина-человек», «Адаптивное машинное обучение», «Ответственный ИИ», «Дополненная ИИ разработка», «Объяснимый ИИ». Общий посыл – все больше разнообразных операций мы сможет доверить не просто роботам, а именно ИИ, который способен изменяться, подстраиваться, состязаться друг с другом в выборе лучшего варианта, словом, по-настоящему думать и принимать решения. Про Скайнет я рассуждать не буду, а вот более реалистичные примеры из сферы ИБ вполне имеют право на жизнь. Это было бы очень круто, если бы ИИ в условном SOC вылавливал реальную атаку, отбрасывая все false, а потом принимал решение об оптимальном сценарии реагирования, при этом на каждом шаге возможны новые внешние вводные + обучение на собственных же действиях. При этом закреплена его четкая ответственность, в идеале - с применением мер наказания. А иначе как направить энергию только в мирное русло, и не подсадить его на написание создание фейковых личностей, фейковых новостей и т.п. Кстати, по поводу последнего, совсем недавно выяснилось, что блог, который вел исключительно ИИ, стал самым популярным на ресурсе “Hacker news” среди обычных читателей.

Может, и хорошо, что пока у нас есть только разной степени продвинутости ML, а не полноценный ИИ, готовы ли мы к нему.

В-третьих, наконец, массовая удаленка еще больше подхлестнула к быстрому внедрению корпоративной мобильности и связанной с ней автоматизации или, если хотите, коммодизации безопасности. В разрезе 2-5 лет ожидаем развитие «Встроенного ИИ», «Дешевых вычислений на конечных точках», а 5-10 лет - «Фабрик данных», «Частного 5G», SASE («Безопасный доступ как сервис»). Как мне кажется, движение в эту сторону и так активно идет, а новые технологии – это, скорее, просто упрощение и модернизация подходов Нулевое доверие («Zero trust», Безопасность как сервис, BYOD наивысшего уровня зрелости, Повсеместная контейнеризация и т.п. Периметра и так уже давно нет, видимо, скоро его не станет «совсем-совсем».


Выводы

Некоторые выводы Gartner я умышленно обошел стороной, поскольку они представляются делами уж совсем далекого будущего, либо лично мне менее интересными. Если сравнивать с предыдущими прогнозами Gartner, данный мне показался излишне однонаправленным и даже более осторожным. В остальном – обращаем внимание на то, что практическая безопасность (разве есть уже средства защиты от угроз новым технологиям? А ведь они уже среди нас!), увы, отстает от ИТ-трендов в целом, а злоумышленники, напротив, уже сегодня «вооружаются» самыми современными технологиями. Однако, принцип «когда петух клюнет» все же трансформируется в принцип «security by design», поэтому при сколь-нибудь широком распространении той или иной инновации, привлечение экспертизы ИБ неизбежно. Иначе – потребители самой технологии стремительно сокращаются. Мир слишком быстро меняется, и доверие – стало ключевой разменной монетой. А его, как известно, трудно заработать, но просто потерять.

Оставайтесь на светлой стороне.

Tuesday, August 4, 2020

Как новый ГОСТ по ГосСОПКА поможет выстроить процессы

В рамках руководства деятельностью технического комитета по стандартизации ТК362 («Защита информации») ФСТЭК любезно выложила проект нового ГОСТ «Защита информации. обнаружение, предупреждение и ликвидация последствий компьютерных атак и реагирование на компьютерные инциденты. Термины и определения». В этой заметке все пересказывать не буду, хочу подсветить то, что показалось мне интересным. А это, ни много ни мало, попытка описания структуры «типового SOC» и «каталога СЗИ».

Формально цели разработки документа декларируются, как «нац. и вообще безопасности». Но суть – в попытке создания единого понятийного аппарата, причем амбициозно согласованного с остальной массой документов. Творческий подход заметен сразу, например, есть следующие «адаптированные» врезки, передающие может не каждую букву (в отличие от официальных НПА), но кратко суть.

Когда начинаешь читать по порядку сплошником текст, можно сперва заскучать. Чтобы вам этого не позволить, перемещаюсь в приложения и делюсь схемами. С них-то и надо было начинать документ, т.к. они отражают всю его суть. Начнем со схемы взаимосвязи базовых терминов.

А вот - та самая обещанная структура SOC.

«Почему он ее так назвал?» - спросите вы, «ведь здесь речь только о ЦЕНТРЕ ГОССОПКА, а не о субъектах». Справедливо, однако, в практике встречаешь кучу разных толкований и есть случае применения к себе субъектами КИИ «требований к средствам ГосСОПКА». А у нас, как известно, если четкой нормативки нет, то нужно попытаться использовать хоть какую-то. Вспомните хотя бы широкое применение и адаптирование «Методики моделирования нарушителя ФСБ…» от 2008 года не только в ИСПДн и не только по отношению к СКЗИ. Итак, запасаемся попкорном и наблюдаем, как центры ГосСОПКА (а мб и субъекты КИИ) будут отстаивать свою возможную точку зрения об отсутствии TIER1 (или L1), как класса.

Сколько раз я и коллеги поднимали утопическую, в общем-то, тему отсутствия перечня всех возможных классов и откуда их брать. Вот вам – сборная схема из разных документов регуляторов.

Очевидно, что по Gartner’у нужно добавить еще 2-3 десятка типов решений, но для Российских реалий и нашей нормативки и так выходит приличный перечень (за рамками стандартных «куплю СЗИ от НСД, МЭ, СОВ, антивирус и отстаньте»), на который можно будет официально ссылаться.

Чтобы не утомлять, приведу заключительный в заметке интересный момент, который как бы подсказывает ключевые процессы в SOC.


Можно долго улыбаться, но если посмотреть на схему, то она на самом деле перекликается с «настоящими» процессами SOC. Кроме того, действуя по ней, вы уж точно не упустите никаких «формальных» процедур.  

Выводы.

Казалось бы, новый ГОСТ только лишь структурирует термины, но благодаря их визуализации прослеживается и концепция выстраивания некоторых процессов.

С использованием нового ГОСТа, как минимум, можно проводить тренинги и семинары, чтобы наглядно погрузить в тему людей, в первый раз сталкивающихся с КИИ.

Используя ГОСТ можно наглядно доказывать свою позицию (регулятору, руководству) по выстраиванию процессов SOC. А если сделать хитрость и взять его за основу и дорисовать свои собственные элементы – то возможно получить работающий инструмент именно в ваших реалиях.

К общему понятийному «знаменателю» ГОСТа полезно также привести свои внутренние документы субъектам КИИ, чтобы не было противоречий в тех случаях, когда они писались в спешке или не сверялись с иной ИБшной нормативкой.

Я надеюсь, что этим документом взято начало целой серии полезных практических материалов по сложной теме КИИ, методическое обеспечение которой, мягко говоря, сильно отстает от реальных потребностей рынка. Не знаю, как вам, а мне заметна правильная тенденция выпуска практических документов под эгидой регуляторов, в том числе с идеями из зарубежных стандартов. Наступит ли закат построения лучших практик ИБ в России по блогам? Честно, не думаю ;)

Оставайтесь на светлой стороне.

Monday, January 6, 2020

Вечерние посиделки, ТОП 2019. То ли еще будет в 2020!


Как и обещал, друзья, делюсь наиболее интересными событиями из разряда «душевных» пика делового и конца календарного 2019 сезона. Получилась великолепная пятерка. Количество красивой цифрой 5, между тем, случайно нарисовалось. Кстати, самое-самое вкусное – в конце. Не переключайтесь J
Похоже, подводить итоги и делать предсказания на грядущий год или даже целое десятилетие стало моветоном. Надо сказать, что лично для меня все эти «публичные победы» никогда не обрастали особым смыслом. Значит ли это, что я не строю планов, не обозначаю цели и не анализирую исторические данные? Конечно же, это не так. Но у меня для этого есть другое время, иная компания и сильно отличный от он-лайна формат. Назовем это «сверка часов». Однако, сегодня не об этом. Посмотрим, добилась ли чего-то наша консервативная поИБэ на ниве нестандартных выставок и конференций или и правда ли мы меняем форматы традиционных мероприятий. Все перечисленные ниже события проходили вечером, что помимо ламповости привлекает еще и удобным временем – есть возможность вырваться на них после рабочего дня.
1. X5Tech Future Night, ноябрь 2019


Зайду, пожалуй, с козырей, дважды подмухлевав. Во-первых, данное мероприятие на самом деле про технологии в целом и их применение в ритейле в частности, а не узко поИБэ. Как озаглавили организаторы – «это диалог о будущем и настоящем цифровизации бизнеса, впервые X5 Retail Group собрал на одной площадке визионеров, выявляющих будущие тренды уже сегодня, и экспертов-практиков, активно внедряющих самые современные технологии». Во-вторых, оно было организовано не кулуарно, а с настоящим размахом, что не помешало чувствовать себя свободнее, чем на большинстве официальных конференций. Мне понравился сам подход, местами весьма смелый. Классический доклад, по сути, был всего один – от футуролога Хироши Хори (Hakuhodo Institute of Life and Living, Япония), он рассказывал о мире будущего, о моделях поведения людей и о том, что очень скоро мы все будем жить в одном из четырех типов стандартизированных городов. Я со многим не согласен, прежде всего с тем, что это наступит в обозримой перспективе, но послушать было интересно. Остальная часть деловой программы состояла из живых разговоров с неприкрытым троллингом и настоящих баттлов действительно серьезных ТОПов: с ограниченным временем, четким заданием, жесткими правилами. Это было по истине шоу для зрителей, заметно, что спикеры готовились, прослеживался главный фокус – все ради аудитории. Стоит ли говорить, что ни о какой рекламе собственных продуктов не было и речи. Все приведенные примеры логично служили поддержкой отстаиваемых спикерами аргументов. В кулуарах встречались крайне общительные коллеги, всем спикерам также можно было свободно позадавать вопросы. Возможно, смелость вызвана отсутствием регуляторов – ну и пусть. Завершилась «ночь будущего» концертом кавер-группы и оранием рок-хитов. С последним и у нас в отрасли, вроде как, проблем нет. Итог банален: любое мероприятие должно иметь свою цель. Мне, как в данном случае потребителю хлеба и зрелищ, очень импонирует продуманность, подготовка и забота о слушателях. Ради тебя приложено немало сил, и это приятно ощущать. Как в этом всем (и нужно ли) совмещать профит для организаторов и спонсоров – вопрос отдельный, оставим за скобками.
2. R-Vision R-meetup, октябрь 2019
(фото - с сайта мероприятия)
Команда R-Vision вообще мне очень импонирует славным коллективом и интересными проектами. В октябре 2019 года ребята провели митап по хайповой теме «Практика реализации требований 187-ФЗ О безопасности КИИ». Как утверждается, это был эдакий первый пробный шар и формат обещает быть серийным. Главная цель - обмен опытом и получение полезных сведений по актуальным темам информационной безопасности. Среди приглашенных гостей на этот раз были представители всех «заинтересованных сторон»: вендоры, интеграторы, заказчики. Пришли даже регуляторы, не взирая на поздний час. Слушателей порадовали массой практики, откровениями, голосовалками с пророй неожиданными результатами. Да, теория (особенно законодательная) сильно расходится с практикой, это в очередной раз стало не секретом. Но даже в таких условиях работу безопасника можно и нужно конструктивизировать и автоматизировать. В этом очень большой спрос, тем отраднее, что мы, #gardatech, активно помогаем коллегам в данных направлениях. Народу было не сильно много, что только добавило атмосферности и непринужденности. Лично для меня оказались интересными не только жизненные практики «не под запись» коллег на обязательном фуршет-брейке, но и крайне продуктивный диалог с регуляторами. Не тот самый постановочный «диалог», который на больших сценах, а натуральный и без красителей. Желаю удачи ребятам из R-Vision, так держать! Обязательно поучаствую и впредь, спасибо за приглашение рассказать что-нибудь интересное в следующий раз, принимается J
3. Встреча сообщества "Кибербезопасность АСУ ТП" / RUSCADASEC, ноябрь 2019

(фото – из группы FB)
    Да, ИБ АСУТП – не область мои глубоких изысканий, однако, на практике встречаешься с этой темой периодически. Но не только лишь поэтому, но, чтобы приятно провести время за разговорами с друзьями и обрести новых, я отправился на очередную встречу сообщества RuScadaSec. Антон, спасибо, что позвал, было интересно! Официальная вывеска гласит: «Знакомство, обмен опытом, обсуждение идей, планов, историй, новостей по безопасности АСУ ТП в неформальной обстановке за кружкой пива!» Все оказалось ровно так же круто, как звучит - подтверждаю. Я тоже считаю, что тема КИИ должна сблизить тех, что давно занимается «реальной безопасностью» АСУТП (не взирая на комплаенс) и «остальных» безопасников из всего «рыночного квартета»: вендоры, интеграторы, заказчики, регуляторы. На мероприятии лично для меня были развеяны некоторые мифы о суровости хардкорной промышленной ИБ. Кроме того, хит-парад факапов пополнился забавными историями из цикла «кто в армии служил, тот в цирке не смеётся». Парни, вы уж точно делаете ту самую важнейшую работу для людей, это факт. Я уж молчу про тьму, оказывается, общих знакомых, воспоминания зеленой юности и эмоции «ах, ты теперь здесь!» Ну и узость темы (равно как для некоторых официальных мероприятий) играет свою положительную роль: все-таки фокусной практики больше, всегда легче идти по заданному вектору, не так ли. Я уверен, что количество эдаких расширенных «тим-билдингов» обеспечит так необходимое качество коммуникаций и повысит продуктивность нашей общей работы. Так, где уж там достигается наибольшее число договоренностей?
    4. Суд ИБ-присяжных, ноябрь 2019

    От креативного и неповторимого Олега Седова можно ждать подвоха с любой стороныJ Но даже учитывая личность организатора, название и анонс интригуют даже самых прожжённых ИБ-шников: «В формате суда ИБ-присяжных мы рассмотрим два дела с двумя летальными исходами. Дело №1: Истец Дмитрий Мананников «Имеет ли ИБ право на ошибку? Дело №2: Истец Игорь Залевский «Могут ли сотрудники службы ИБ, получив аутентификационные данные от почты злоумышленника, воспользоваться этим?» Если вы не имели удовольствия посетить судебное заседание, наслаждаясь чашечкой кофе, стаканом импортного сидра или кружечкой пенного марки «в Чехии не умеют варить пиво», считайте, вы и судов не знаете. Задумка – просто потрясающая. Представляете, если в следующий раз на скамью подсудимых, просто господи, посадить регуляторов? Да бросьте, даже просто свидетелями вызвать. Будет аншлаг, гарантирую. Приятно было видеть, что все без исключения стороны процессов реально готовились. Как они потом признавались в личных беседах – даже не один день. Что лишний раз подтверждает тезис о заранее четком определении целей и направленности мероприятия. Тогда и аудитория отплатит благодарностью. Подбор судей и присяжных - «мастодонтов» отрасли (некоторые с регулярным опытом участия в настоящих судах) также не оставляет ни единого шанса на провал. Некоторые профессиональные комментарии и «одергивания» сторон и вовсе разойдутся на цитаты. Между тем, споры внутри процессов разыгрывались нешуточные и порой градус напряжения даже был слишком высок. Заданные темы, кстати, были огого с каких подвохом. Честно, на некоторые вещи теперь посмотрел под новым углом. Ну и не обошлось без эдаких мини «coming out», которые никогда не услышишь на официальных мероприятиях. Формату – быть. Запомните, скоро потесним скучные домохозяйкины шоу на ТВ J
    5. Посиделки #ПоИБэ, вся осень 2019


(фото – канал группы)
  Без ложного лицемерия: last, but not least. Сообщество #Поибэшечка, созданное Львом Палеем, на мой скромный взгляд, обречено на успех. Идея гениальна и проста: нашему брату остро не хватает простых понятных инструментов, лайфхаков, чеклистов, опыта старших по званию коллег. Без буллшита, только польза, прокачка навыков, честный и прямой фидбек, здоровый троллинг и, конечно, живое общение. Этой осенью состоялось уже 3 душевных очных встречи, из которых я, увы, успел побывать лишь на одной. Да, это надо прочувствовать. Доклады здесь короткие и посвящены какой-нибудь одной простой задаче. Главное условие – чтобы знания и инструменты сразу же могли идти в практику, никакой теории. Более того - за неосторожный шепот с названием вендора или продукта полагается наказание в виде «штрафной». Учитывая барный формат посиделок и некоторое количество обязательно выпитого, каждая штрафная, что называется, уже на счету. Кроме докладов (да их и докладами не назовешь, это скорее и есть настоящие мастер-классы) есть еще 3 формата, которые как я и весь пост намекаю, нацелены на «захват» аудитории. Первый - Сценка - представляет собой самую настоящую разыгранную историю, для примера – «вендор-заказчик», как в театре, весьма забавно и тонко. Второй формат – Баттл. Довольно безжалостный и местами на грани. От этого и сильно захватывающий. Да, к нему нужно серьезно готовиться: просто хорошо разбираясь в теме, его не выиграть. Последние два формата – Блиц и Стендап. На мой взгляд – это самые сложные истории, ведь нужно много импровизировать и уж тут даже самая серьезная подготовка может не выручить, нужно иметь хороший кругозор и тренировать в себе определенные навыки. Тем интереснее будет принять, все-таки, этот вызов. По всем форматам скажу одно: это крайне полезный опыт. Согласитесь, не так много задач в жизни, за факап по которым вы рискуете всего лишь хлопнуть очередную «штрафную» хорошего напитка. Словом, шикарная инициатива, желаю всестороннего ее развития в новом году!
   Подводя итог, хотелось бы подчеркнуть важность ламповых комьюнити инициатив для нашей родной отрасли поИБэ. Участие в них – это не только шанс поговорить без галстуков и уж тем более не просто повод сходить в бар, но и получить новый профессиональный опыт, обзавестись друзьями, а также решить самые настоящие бизнес-задачи, поверьте. Все это дорого стоит. Гораздо дороже той стоимости «затак», за которую их организуют коллеги. Спасибо вам за это и удачи в новом 2020!
   В заключении хочу отметить, что были приглашения на еще очень много интересных мероприятий из разряда «вечерних посиделок» совершенно на разные ИБ-темы. Всего, увы, не охватишь. Что ж, обязательно увидимся и оценим в другой раз. Ведь для чего все делается, если не ради человеческих ощущений и впечатлений. До новых встреч!
Оставайтесь на светлой стороне.

Thursday, November 21, 2019

SOC Forum. Ну, давай, расскажи мне про смерть конференций.


Ну что, отгремело одно из знаковых мероприятий в отрасли ИБ - двухдневный SOC Forum 2019, версии v5. Каюсь, я посетил не все предыдущие, но где был – неизменно куча народа. Конечно, можно пенять на маленькое помещение, очевидно, следующий этап – снять Крокус. Но есть и другая метрика – по личным ощущениям на мероприятии были реально ВСЕ. Такое количество встреч с коллегами, даже заядлыми домоседами, я давно не припомню. Как всегда – множество рабочих контактов, успешно обсужденных насущных вопросов, которые в «этих ваших офисах» решаются со скрипом. Всем был искренне рад, повспоминали молодость. Сегодня расскажу о тенденциях, лучших находках организаторов и новых форматах.

Кстати, аккурат к SOC Forum совместно с AntiMalware.ru выпустили первое публичное сравнение коммерческих провайдеров SOC. Прошу любить и жаловать.


Начнем с регуляторов. Всегда же заходит J. Есть мнение, что «все ходят на регуляторов, они обеспечивают явку и успех мероприятия». Да, у нас всегда трепет перед ними, так повелось. И я уверен, если устроить голосовалку, каждый раз ответ будет «да, конечно, зовите побольше регуляторов!». Однако, ни один мой собеседник после «гос-сессии» не признался, что получил удовольствие. Топ мнений разделились между «и так понятно, что будет только хуже» и «ничего нового не узнал». К счастью, вариантов альтернативных занятий было достаточно.

«И я там был» (с). Само собой, Гарда не могла пропустить форум и мы традиционно радовали посетителей нашего стенда вкусняшками, подарками, а так же рассказывали про самые горячие новинки. Да, технологии у нас по-прежнему - огонь, ведь мы не делаем скучные вещи, ну или почти J Кроме стенда мой коллега, Дмитрий Горлянский, делал интересный доклад про наше NTA решение «Гарда Монитор».

Контент в целом порадовал, даже местами превзошел ожидания. Доклады о реальных кейсах из уст заказчиков совместно с поставщиками - всегда редкость, а на SOC Forum 2019 их было даже несколько. Вообще дижухи и презентаций результатов было много, а уж воркшопы и мини-баттл в стиле CTF – и вовсе целиком про практику.

Очевидно, я не могу пройти мимо Антипленарки. Спасибо, парни, было круто! Уважаемые коллеги обсуждали острые темы без пиджаков, некоторые вообще без лица – тут напомнило «господин ведущий» из известного интеллектуального шоу. Шикарная находка организаторов. Все мнения коллег – крутились вокруг оценки «ВАУ!». Половина из сказанного тут же разошлась на цитаты. Чего только стоят «заниматься ИБ-это дорого и никому не нужно, давайте застрахуем киберриски и уволим все ИБ» или «через пару лет останется всего два SOC» или «не переживайте, совсем скоро рынка SOC хватит на всех, мы в одиночку просто надорвемся тянусть всех клиентов». Можно ли сделать лучше – разумеется. Были отмечены обходы острых углов местами, соглашательство, но общую положительную картину это не испортило. Так держать и ждем продолжений! 

Хороший показатель - даже по вечерам в оба из дней люди оставались до конца, слушали, спорили, общались. Кто бы что не говорил, но есть два факта. Первый – далеко не все конференции успешны. Поэтому дифирамбы в сторону SOC Forum – не лесть. Второй – конференции, даже, прости господи, с выставками - пока далеки от смерти. Видимо, просто надо уметь их готовить. А это реально работа, это шоу для и ради зрителя. Когда он чувствует, что персонально о нем позаботились – это отзывается и дорогого стоит.

Оставайтесь на светлой стороне.

Wednesday, October 16, 2019

Просвещение, баттлы, конкурс красоты.


Сегодня будет пост-размышление о мире, добрых делах и красоте. Читайте до конца, там – бонус – ссылка на красоту J. Я убежден, что безопасность – это то, что объединяет каждого. В уже давно цифровом мире мы ежечасно совершаем значимые для нас операции и манкируем элементарными правилами. При несоблюдении, на самом деле, элементарных правил кибергигиены можно нажить себе вполне ощутимые последствия. И они будут не самыми приятными. И в том большая заслуга отдельных уважаемых коллег, что они популяризируют нашу непростую область, перекладывая ее в сказки, короткие чек-листы, правила, написанные лаконично и доступно. Знаете, как иногда говорят «больше боссы» или простые обыватели: «А теперь переведи ос своего, компьютерного, на наш, человеческий». Некоторые регуляторы стали выпускать полезные статьи и даже мультфильмы на актуальные темы кибербезопасности. Что, однозначно, позитивно.
Не знаю, как все, но я однозначно горжусь тем, чем занимаюсь. Везде случаются отдельные нюансы, каждый должен «зарабатывать на хлеб», но пока пользы ощутимо больше. Осмелюсь предположить, что общество в целом в плюсе даже просто от рекламного пиара. А уж когда мы видим по-настоящему жаркие дискуссии – это целое вишневое дерево на сладком десерте. Примерами могут служить как широко освещаемые события, например, недавний «спор» Г. Грефа и Э. Набиуллиной. По правде говоря, как бы я не относился к разного рода топ-экспертам, рациональное зерно у них всегда присутствует. Они аргументированно отстаивают свою позицию и даже если ты не согласен в целом, местами понимаешь, «hmm, makes sense».
Так вот, тема разного рода баттлов – супер вещь. Вместе с тем требует подготовки, определения четких правил, осмелюсь даже сказать сценария. В противном случае людям очень сложно в пылу борьбы не начать использовать запрещенные приемы, отключать этику или переходить на личности. Такие вещи не красят шоу. А ведь любой публичный баттл делается исключительно и для аудитории, иначе можно и вдвоем в кафе посидеть. Толпа, безусловно, жаждет крови, но ее должно быть в меру. В нашей полезной, но ой какой непростой во всех отношениях сфере, очень важно находить баланс между профессиональной дискуссией и поиском правых/виноватых. Такому, уверен, даже учат на специальных тренингах. Давайте просто будем стараться направлять любой избыток энергии в полезное обществу русло. Ведь в этом и есть вся цель профессии, разве не так?
И красивые девушки - отличный пример такого русла! Уже неоднократно мы с коллегами отмечали, что число представительниц прекрасного пола в нашей профессии растет, что не может не радовать. Коллеги из CIS организовали потрясающий конкурс «МИСС CIS». Голосуем за самых прекрасных дам из лучшей отрасли на свете! Я – уже.
Оставайтесь на светлой стороне.

Wednesday, July 17, 2019

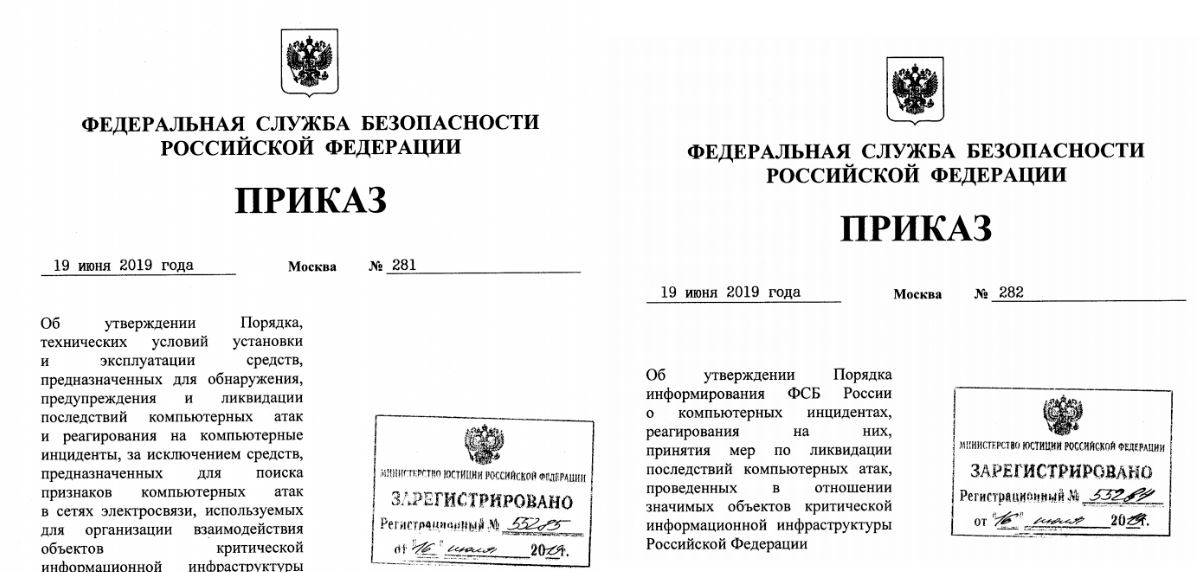
ГосСОПКА - все? Разбор приказов ФСБ 281 и 282.


В заголовке - не приговор (всЁ) ГосСОПКЕ, а местоимение всЕ. Я о том, что все долги приказы ФСБ касательно 187-ФЗ "О безопасности критической информационной инфраструктуры РФ" похоже вышли из под пера регулятора. Как и предыдущие, новые приказы ФСБ небольшие: 6 и 9 страниц, для сравнения 239 приказ ФСТЭК - 32 страницы. На момент написания заметки не удалось их найти на официальных сайтах, наверное, это вопрос времени.
Итак, приказы:
Приказ ФСБ России от 19.06.2019 № 281 «Об утверждении Порядка, технических условий установки и эксплуатации средств, предназначенных для обнаружения, предупреждения и ликвидации последствий компьютерных атак и реагирования на компьютерные инциденты, за исключением средств, предназначенных для поиска признаков компьютерных атак в сетях электросвязи, используемых для организации взаимодействия объектов критической информационной инфраструктуры Российской Федерации»
Приказ ФСБ России от 19.06.2019 № 282 «Об утверждении Порядка информирования ФСБ России о компьютерных инцидентах, реагирования на них, принятия мер по ликвидации последствий компьютерных атак, проведенных в отношении значимых объектов критической информационной инфраструктуры Российской Федерации».
Внимательно читайте
Советую при изучении приказов внимательно смотреть на наличие слова "значимый" перед "объект КИИ". Например 281 приказ - для всех, а в 282 явно указано "значимых". Но по тексту 282 приказа слово "значимый" порой то теряется, то появляется. Прочтите пункт 2 приказа 282 А в 4-м пункте так вообще сроки явно установлены для обоих типов объектов. Поэтому я бы не стал расслабляться и примерял оба приказа на себя, даже если у вас нет значимых объектов.

Цифры

  • 45 дней - за такой срок до начала установки Средств СОПКА субъект КИИ должен направить на согласование в ФСБ схему их подключения. 
  • еще 45 дней - есть после этого у ФСБ чтобы согласовать или нет схему.
  • 5 дней - в такой срок после успешного согласования субъекты КИИ, поднадзорные Банку России, должны отправить сведения и туда.
  • 5 дней - столько есть на уведомление при внесении изменений.
  • 5 дней - срок уведомления НКЦКИ о вводе Средств СОПКА в эксплуатацию.
  • 24х7х365 - именно такой режим безотказной работы Средств СОПКА субъект КИИ обязан соблюдать.
  • 3 часа - для ЗНАЧИМЫХ объектов есть с момента обнаружения инцидента, чтобы передать сведения о нем в НКЦКИ.
  • 24 часа - для ИНЫХ объектов есть с момента обнаружения инцидента, чтобы передать сведения о нем в НКЦКИ.
  • 90 дней - есть у владельцев значимых объектов на подготовку плана реагирования на инциденты.
  • 48 часов - есть у владельцев значимых объектах на доклад в ФСБ об успешной ликвидации последствий инцидента.
Интересные факты
  • Субъект КИИ, поднадзорный Банку России, обязан взаимодействовать с ФСБ и только, как кажется по тексту, "факультативно" с ФинЦЕРТ. Это обидно.
  • Помимо схемы установки Средств СОПКА в ФСБ нужно пофамильно предоставить ответственных должностных лиц, вот это уже интересно.
  • Настраивать и обслуживать Средства СОПКА может либо субъект КИИ самостоятельно, либо с привлечением лицензиата ФСТЭК (конкретные виды лицензий пункты не указаны).
  • Прописаны условия привлечения ФСБ России к реагированию на инциденты в случае необходимости, которая никак четко не определяется. Например, должен быть согласован план совместного реагирования, на согласование у ФСБ есть 30 дней.
  • Владельцы значимых объектов обязаны не реже 1 раза в год проводить тренировки по отработке плана реагирования на инциденты. И это первое явное упоминание киберучений в отечественных НПА.
Оставайтесь на светлой стороне.

UPD: добавил ссылки на сами приказы.

Sunday, July 14, 2019

Петербург. Конференция по безопасности финансовой отрасли #PaymentSecurity.


4-5 июля 2019 в городе культурном Санкт-Петербурге состоялась #PaymentSecurity. За свою многолетнюю история она превратилась из довольно нишевого мероприятие по стандартам безопасности карточных данных PCI SSC в традиционную конференцию, освещающую вопросы безопасности всей финансовой отрасли. Собралось более 200 чел., что довольно нехило для регионального тематического события.

Keynote.
Традиционно keynote-спикером выступал Jeremy King, International Director of the PCI Security Standards Council. Рассказывал про актуальные тренды и про будущее серии стандартов, которых суммарно уже более десятка. Самое интересное, что зацепило меня, как разработчика софта - это разработка требований Software Security Framework. Они будут так или иначе настоятельно рекомендованы разработчикам, участвующим своими продуктами в индустрии обработки данных платежных карт. При этом, много говорилось про flexibility и широкие возможности адаптации стандартов под реалии каждой компании... но. Количество требований и рекомендаций растет, а их детализация - настораживает.

Общение с J. King.
После пленарной части я пообщался с Mr. King в кулуарах и высказал свои опасения по этом поводу. Ведь мы в России привыкли, что отечественный подход к регулированию крайне прост и детализирован: делайте "раз, два, три" и между строк покупайте "раз, два три". Вот теперь и ГОСТ 56939-2016 по безопасной разработке стал обязательным для нас, лицензиатов ФСТЭК. Не говоря уже о проверке на НДВ, соответствие УД и прочее для софта во многих организациях в стране, в том числе для банков. Так вот, нашему законодательству часто противопоставляли "западное", мол, у них там свобода действий, риск-ориентированный подход. В ответ на мой вопрос, Jeremy ответил, что так-то оно так, но мы ведь должны убедиться, что у вас patch-менеджмент, что у вас цикл безопасной разработки, что у вас обученные люди...Буквально, один раз посмотрим одним глазком и все. Мораль в том, что с какой стороны не посмотри, а регулирование начинает детализироваться, в том числе международное. Может, это и хорошо? Выполнил все гранулированные требования - ответственности меньше. "У меня все сертифицировано, какой ущерб?".

Секции.
Кроме пленарного доклада, были крайне интересные секции. Все посетить не смог, было аж три потока. Отмечу, что вендорских докладов не было от слова СОВСЕМ, что очень круто! Только полезности, практика, личный опыт, живые обсуждения, истории из жизни. Я, кстати, рассказывал о том, как подружить безопасников из разных подразделений во имя одной цели - борьбы с мошенничеством. Организаторы обещали выложить все презентации.

О полезных инициативах.
Есть еще одно наблюдение. Я вижу большой спрос со стороны аудитории на простые вещи. Мы с коллегами частенько грешим тем, что хотим скорее поделиться новыми технологиями, зрелыми подходами, чем-то "космическим". Но гораздо более востребованы темы: ПДн, автоматизация очевидных вещей, разбор какой-то простой истории, "разжевывание" и раскладка по полочкам. В этом смысле инициатива Льва Палей "Посиделки по ИБ" и идея грядущего "Код ИБ: Профи" - учения в каждом выступлении.

Давайте не будем бояться говорить о простых вещах и разбирать будничные кейсы! Шаринг опыта и демонстрация на примере живой боли. Я - за. А вы?

Оставайтесь на светлой стороне.